Inférence IA en Europe : choisir une région sans confondre résidence et souveraineté
La checklist pratique pour vérifier où passent les données d’un service IA, ses sous-traitants, ses journaux, son contrat, sa continuité et son plan de sortie.
Rédaction Cresora IAVeille mondiale · Méthode éditoriale vérifiableObjectif : transformer la mention « région Europe » en preuves techniques et contractuelles adaptées aux données réellement traitées.Dossier : Sécurité, confidentialité et désinformation →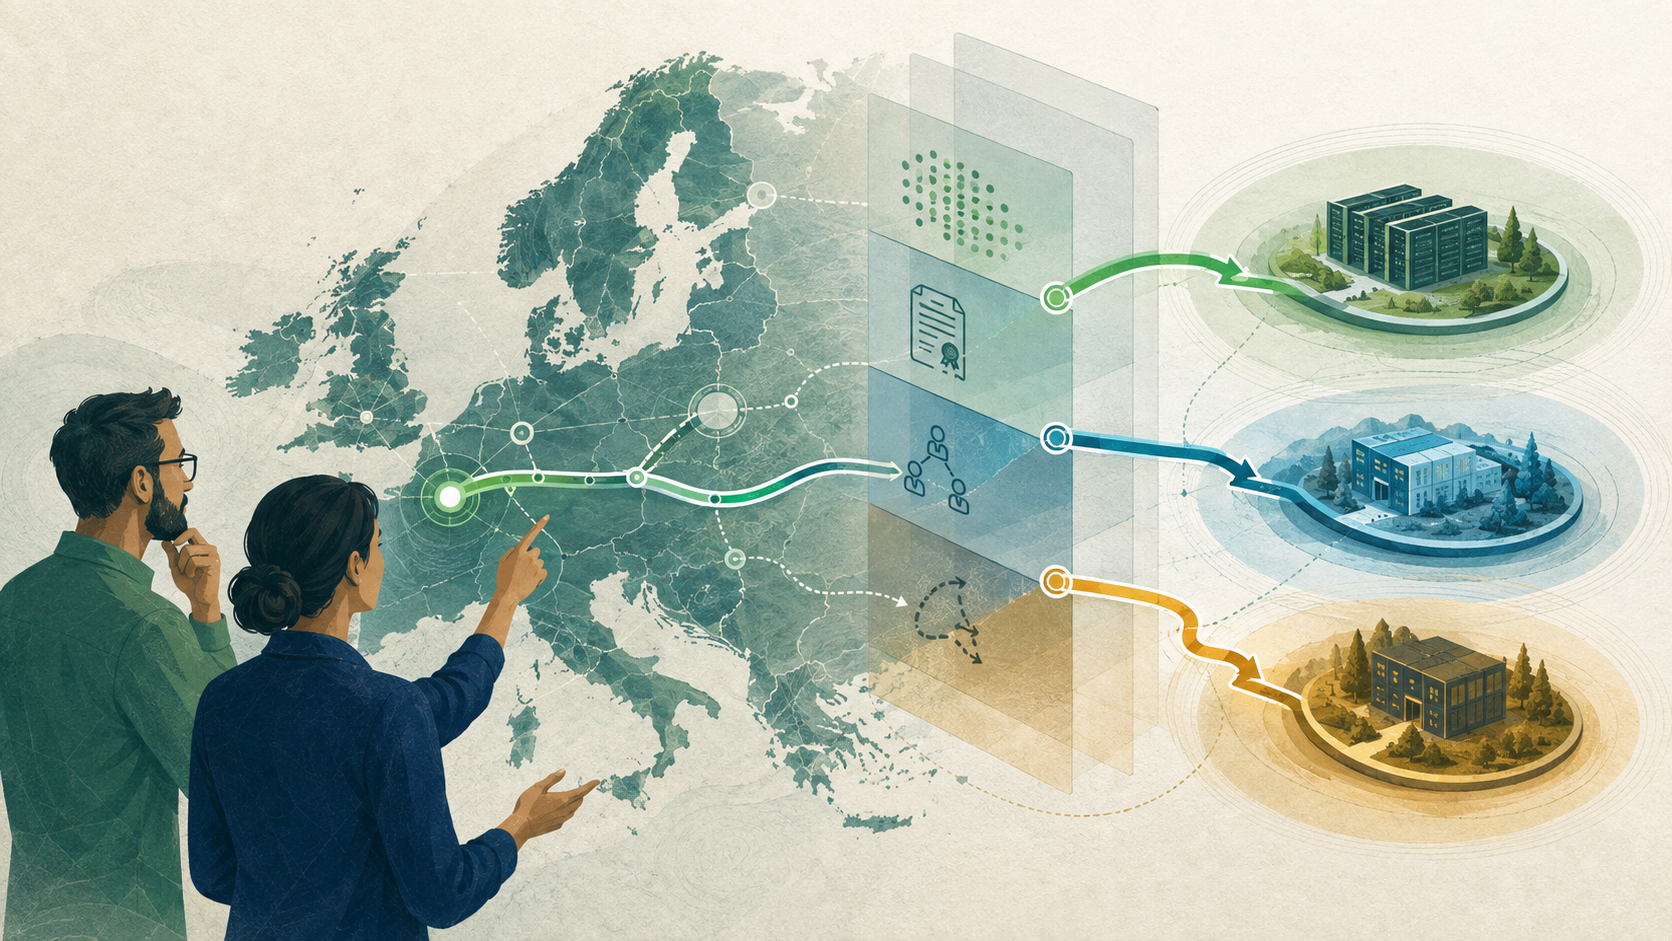
Une région européenne répond à une question, pas à toutes
Choisir un endpoint européen peut réduire les trajets réseau, faciliter certaines exigences de résidence et clarifier le périmètre d’exploitation. Cela ne démontre pas à lui seul où sont stockés les journaux, qui assure le support, quels sous-traitants interviennent, quelle entité contracte ni si des transferts encadrés existent encore.
Mistral AI annonce ses Regional Endpoints en disponibilité générale pour choisir une inférence en Europe ou aux États-Unis. Le fournisseur précise toutefois que certains transferts limités et encadrés vers des sous-traitants hors région peuvent se produire. Cette nuance est essentielle : « traité en Europe » est un attribut vérifiable d’une partie du service, pas un synonyme automatique de souveraineté juridique, capitalistique, logicielle et opérationnelle.
Demandez « quel composant, quelle donnée, quelle opération et quelle preuve ? » chaque fois qu’un fournisseur emploie le mot souverain.
Dessiner le trajet réel des données
Listez ce qui entre : prompts, fichiers, images, identifiants, métadonnées, adresses IP et secrets transmis par erreur. Ajoutez ce qui est créé : sorties, embeddings, traces, journaux, évaluations et sauvegardes. Pour chaque élément, indiquez la région de traitement, la durée, les accès, la suppression et l’usage éventuel pour améliorer le service.
Ne limitez pas le schéma à l’appel principal. Une application peut envoyer le prompt vers un modèle européen puis les traces vers un outil d’observabilité situé ailleurs, ou transmettre un ticket au support hors région. Dessinez aussi l’authentification, le stockage documentaire, les connecteurs, la modération et la facturation. Le flux complet, pas le logo du modèle, détermine le risque.
- Entrée utilisateur
- Prétraitement et modération
- Endpoint d’inférence
- Outils et connecteurs
- Journaux et évaluation
- Support et sous-traitants
- Sauvegarde, suppression et export
Classer les données avant de choisir l’offre
Créez trois catégories simples. La première regroupe les données publiques ou synthétiques. La deuxième contient les informations internes minimisées qui peuvent être traitées dans une offre contractuellement validée. La troisième couvre secrets, données sensibles, identifiants, dossiers médicaux, informations de mineurs ou éléments soumis à une obligation particulière : ils restent interdits tant qu’une analyse dédiée ne les autorise pas.
Cette classification empêche une erreur fréquente : acheter une offre réputée conforme puis considérer tous les usages comme permis. Le RGPD exige notamment finalité, minimisation, durée, sécurité et droits. La CNIL recommande aux TPE-PME de partir du besoin concret et de confronter les caractéristiques de l’offre aux données réellement utilisées.
Vérifier le contrat et les rôles
Déterminez qui choisit la finalité et les moyens du traitement. Selon la configuration, votre organisation peut être responsable de traitement et le fournisseur sous-traitant ; d’autres fonctions peuvent relever d’un rôle différent. La CNIL rappelle que la qualification s’apprécie au cas par cas et qu’un contrat de sous-traitance doit encadrer les instructions, la sécurité, l’assistance et les sous-traitants ultérieurs.
Demandez l’entité contractante, les conditions de l’offre exacte, l’accord de traitement des données, la liste des sous-traitants, les lieux, le mécanisme de transfert, le préavis de changement et la procédure d’opposition. Une page marketing n’est pas le contrat. Datez les documents : un changement de sous-traitant peut modifier l’analyse sans changer le nom commercial.
- Entité contractante
- Rôle RGPD
- Finalités autorisées
- Durée et suppression
- Sous-traitants et pays
- Mécanisme de transfert
- Notification des changements
- Audit et assistance
Examiner l’offre précise de Mistral
L’annonce du 11 août 2026 distingue plusieurs briques : endpoints régionaux disponibles, Priority Tier en préversion avec objectifs de service, accueil annoncé de modèles ouverts tiers et European Compute Units destinées à agréger des engagements de capacité. Ces briques ne partagent ni le même niveau de maturité ni la même promesse.
Pour un achat actuel, vérifiez la région du modèle choisi, la documentation de l’API, les limites, les sous-traitants et le contrat. Ne présentez pas la capacité européenne évoquée jusqu’à 2030 comme déjà disponible, et ne déduisez pas un prix : l’annonce ne fournit pas de tarif public vérifié pour les endpoints régionaux, le Priority Tier ou les unités de calcul.
Mesurer disponibilité et continuité
La résidence ne sert à rien si l’application devient inutilisable au premier incident. Relevez les engagements de disponibilité, les limites de débit, les fenêtres de maintenance, le support, la communication d’incident et la capacité de bascule. Une préversion et une disponibilité générale ne doivent pas être placées dans la même colonne sans mention.
Testez une coupure simulée avec des données fictives. L’application doit pouvoir mettre la demande en attente, revenir à un modèle autorisé, fonctionner en mode dégradé ou demander une reprise humaine. La bascule vers une autre région ne doit pas contourner silencieusement votre règle de données. Toute route de secours reçoit la même revue contractuelle.
Évaluer la sécurité au-delà du chiffrement
Vérifiez identité fédérée, authentification forte, rôles, séparation des environnements, rotation des secrets, restriction réseau, journaux d’accès et procédure d’incident. Le chiffrement en transit et au repos est nécessaire, mais ne répond pas à la question de savoir qui peut lire, exporter ou conserver une trace.
Envoyez uniquement les données nécessaires et retirez les secrets avant l’appel. Bloquez les connecteurs non approuvés et empêchez les utilisateurs de coller des informations interdites par une charte, une interface claire et des contrôles techniques. Une politique sans mécanisme de prévention transfère toute la charge à la mémoire des salariés.
Tester la qualité en français et dans la région choisie
Le même nom de modèle peut avoir des versions, quotas ou performances opérationnelles différentes selon l’offre. Exécutez des tâches françaises représentatives sur l’endpoint exact : consignes longues, nombres, dates, négations, tableaux et vocabulaire métier. Notez exactitude, respect du format, latence et coût.
Si la plateforme accueille un modèle ouvert tiers, vérifiez séparément sa licence, sa version, son origine, ses mises à jour et les contrôles de la plateforme. « Ouvert » ne garantit ni l’hébergement local, ni la conformité, ni la qualité française. La plateforme et le modèle ajoutent chacun leurs propres dépendances.
Calculer le coût complet de la régionalisation
Ajoutez au prix d’inférence les options de capacité, le réseau, le stockage, la journalisation, l’évaluation, le support, la mise en conformité et le temps d’exploitation. Une offre régionale peut coûter davantage mais réduire un risque ou une latence. Cette différence doit être reliée à un besoin explicite, pas à un slogan.
Construisez trois scénarios : volume normal, pointe et incident. Calculez le coût par dossier utile, pas seulement par jeton. Si le prix de la nouvelle offre n’est pas public, demandez un devis sans inscrire un montant supposé dans le budget. Conservez une alternative techniquement testée pour limiter le pouvoir de renégociation du fournisseur.
Préparer le plan de sortie
Conservez prompts, schémas, jeux d’évaluation et documents sources dans des formats indépendants. Placez l’appel au modèle derrière une interface capable de changer de fournisseur. Évitez les fonctions propriétaires lorsqu’elles n’apportent pas un bénéfice mesuré, ou documentez leur équivalent de secours.
Le contrat doit préciser export, suppression, délai de réversibilité et sort des sauvegardes. Testez le retrait d’un accès et la rotation des clés. Un plan de sortie n’oblige pas à changer de fournisseur ; il rend la relation plus saine et protège l’activité en cas de hausse de prix, retrait de modèle, incident ou évolution réglementaire.
Cas pratique : une agence avec des comptes rendus
Une agence veut résumer des réunions clients. Elle interdit d’abord l’envoi d’audio et crée des transcriptions synthétiques. Elle compare deux endpoints européens sur le français, le délai, le coût et la suppression des journaux. Le contrat révèle qu’un service de support peut traiter certaines métadonnées hors région sous garanties encadrées.
L’équipe choisit de ne transmettre que des notes minimisées sans noms, conserve l’audio localement, désactive les fonctions inutiles et impose une validation avant tout envoi au client. Elle documente l’exception de support, teste une route de secours qui reste dans le périmètre autorisé et programme une revue trimestrielle des sous-traitants.
La checklist de décision en douze preuves
La décision finale tient sur une page si chaque réponse renvoie vers une preuve datée. Signalez « inconnu » plutôt que de compléter avec une hypothèse. Les inconnues portant sur une donnée sensible, un transfert ou une suppression bloquent le déploiement ; une inconnue mineure peut rester dans un plan d’action avec responsable et échéance.
Réexaminez la fiche après une nouvelle région, un changement de modèle, de sous-traitant, de contrat ou de fonctionnalité. La souveraineté n’est pas une médaille obtenue une fois. C’est une chaîne de choix techniques, juridiques et opérationnels qui doit rester compréhensible et vérifiable.
- Besoin et données classés
- Carte des flux
- Région de chaque composant
- Entité et rôles
- Sous-traitants
- Transferts encadrés
- Conservation et suppression
- Accès et journaux
- SLA et support
- Coût complet
- Test de panne
- Export et plan de sortie
Ce qu’il faut encore savoir
Un endpoint européen garantit-il la conformité au RGPD ?
Non. Il peut soutenir une exigence de résidence, mais la conformité dépend aussi de la finalité, des données, du contrat, des droits, de la sécurité, des sous-traitants et des transferts.
Faut-il refuser tout sous-traitant hors Europe ?
Pas automatiquement. Il faut identifier le traitement, sa nécessité et les garanties applicables. Pour certains risques ou politiques internes, l’organisation peut toutefois imposer un périmètre plus strict.
Peut-on appeler un service souverain parce qu’il traite en Europe ?
Non sans préciser le périmètre. Dites plutôt quel traitement reste dans quelle région, quelles exceptions existent et quelles preuves contractuelles le démontrent.
Quelle est la première action pour une TPE ?
Classer les données et dessiner le flux complet d’un seul cas d’usage. Cette carte révèle rapidement les fonctions inutiles et les questions à poser au fournisseur.
Sources et vérification
Les liens ci-dessous permettent de contrôler les informations réglementaires et les données citées. Consultation : 4 septembre 2026.
- Mistral AI — Regional inference, open models and European infrastructure ↗
- CNIL — Utiliser l’IA générative dans les TPE et PME ↗
- CNIL — Déterminer la qualification juridique des acteurs ↗
- CNIL — Guide pratique d’analyse d’impact des transferts de données ↗
- Commission européenne — Cadre réglementaire européen de l’IA ↗